
【科技新知】《勝利女神:妮姬》PC 啟動器遭植木馬怎麼辦?安全自檢方法/程式+處理建議和官方補償申報一次看

有用電腦玩《妮姬NIKKE》的玩家們,這兩天應該都很忐忑不安吧!2026 年 11 月 5 日,Level Infinite 官方正式承認《勝利女神:妮姬》Windows PC 啟動器有 4 個檔案遭第三方竄改,玩家開啟啟動器時可能被安裝遠端控制木馬(研究人員命名為 K2F)。官方已於台灣時間 11 月 5 日早上 7 點(日本/韓國時間 08:00),在 PC 客戶端加入自動偵測和清除功能,並公布手動檢查步驟、帳戶保護措施與損失申報管道;手機版(iOS/Android)則不受影響。
玩家到底要如何檢查自己的電腦有沒有風險?現在還能繼續用PC 啟動器遊玩嗎?本篇教學一次重點整理給你!
想要擁有一台心儀的手機記得到傑昇通信,挑戰手機市場最低價再享會員尊榮好康及好禮抽獎券,舊機也能高價現金回收,門號續約還有高額優惠!快來看看手機超低價格!買手機.來傑昇.好節省!
《妮姬》遭駭事件怎麼發生的?官方公開時間線
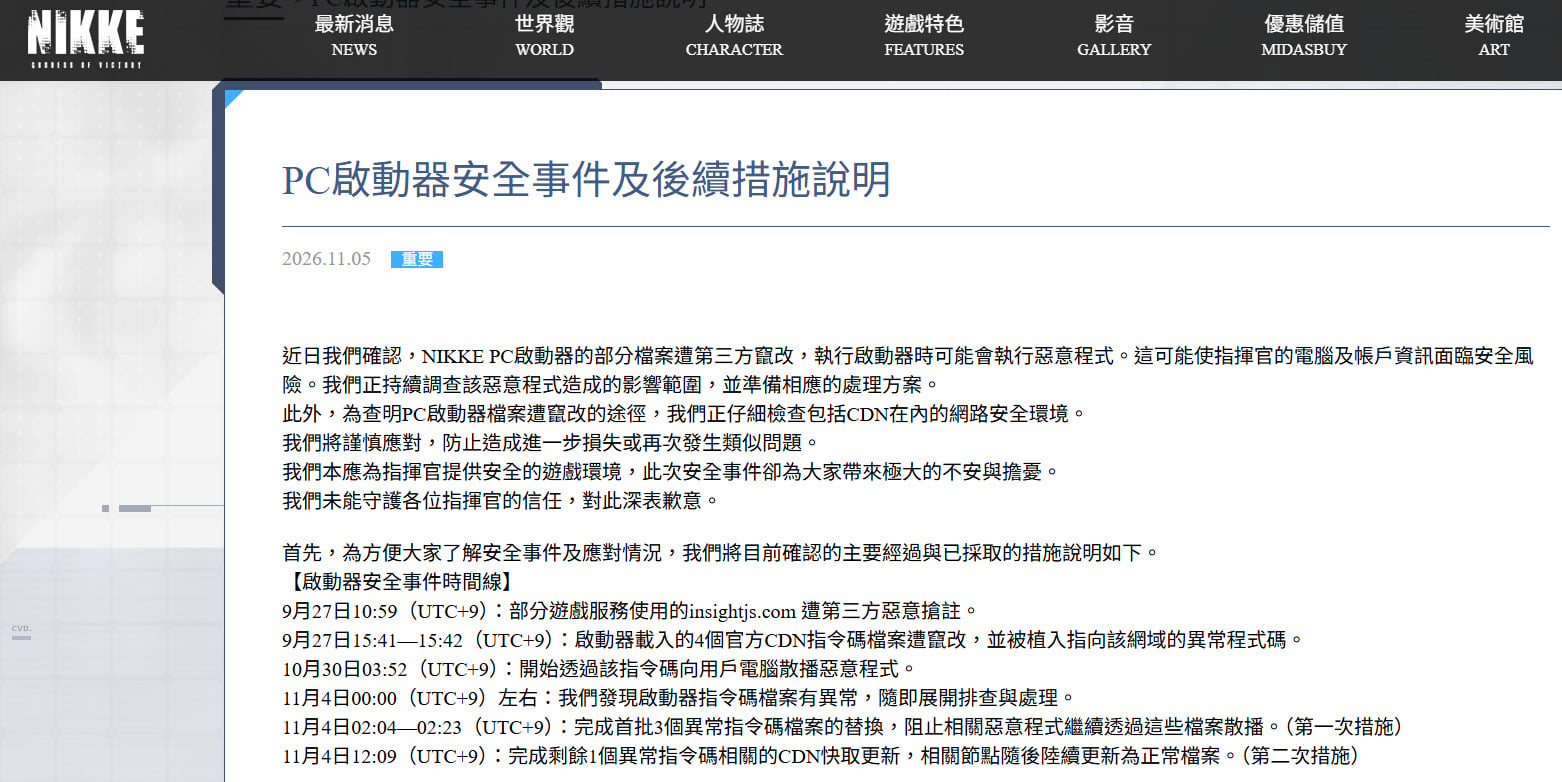
《勝利女神:妮姬》官方在《PC啟動器安全事件及後續措施說明》公告中說明,起點是營運使用的第三方網域 insightjs.com 在 9 月 27 日被惡意搶註,同一天啟動器會載入的 4 個官方 CDN 腳本檔案遭竄改、被塞進指向該網域的程式碼。
以下時間為日本/韓國時間 UTC+9(台灣時間需減1小時):
-
9/27 10:59:部分遊戲服務使用的 insightjs.com 網域遭第三方惡意搶註
-
9/27 15:41~15:42:4 個官方 CDN 腳本遭竄改、植入異常程式碼
-
10/30 03:52:遭竄改的 Script 開始向玩家電腦散播惡意程式
-
11/4 00:00 左右:Level Infinite 察覺 PC 啟動器腳本異常,展開排查與處置
-
11/4 02:04~02:23:完成替換首批 3 個異常腳本(第一次措施)
-
11/4 12:09:第 4 個異常腳本的 CDN 快取更新完成,相關節點陸續恢復正常(第二次措施)
-
11/5 08:00(台灣時間 07:00):PC 客戶端導入惡意程式自動偵測及移除功能
需要留意的是,官方和研究人員對「實際開始散布」的時間點說法不太一致。
官方認定 10 月 30 日才開始散播;但最早揭露此事的研究者 MotherSphere 在調查報告中指出,受感染的電腦早在 11 月 3 日(部分報導引述玩家案例為 10 月 23 日)就已執行過遠端控制程式。也就是說,玩家自 9 月 27 日 15:41 以後只要開過一次 PC 啟動器,就建議進行安全檢查。
圖/截取自 NIKKE妮姬 官方網站
而這隻木馬到底會做什麼呢?依 MotherSphere 的技術整理與 WormW 的樣本分析,這是遠端存取木馬(RAT),不是固定流程的竊取程式,而是由攻擊者下指令決定:執行任意指令(等於用你的帳號權限操作整台電腦)、讀取與下載檔案、全螢幕截圖、讀 Windows 認證管理員;瀏覽器部分鎖定 Chrome/Edge/Brave/Vivaldi/Opera/Firefox 的已存密碼、Cookie 登入狀態、擴充資料;開發者憑證清單達 264 條路徑(含 SSH 私鑰、Git、AWS、OpenAI、Anthropic、GitHub、Stripe Token;部分報導統計含瀏覽器子路徑約 1,790 條);另有 28 種瀏覽器加密錢包擴充資料,並會到錢包網頁裡找助記詞。
它還會在 Chrome 目錄植入 platform_experience_helper.dll 並寫入登錄檔,關掉遊戲後仍會繼續運作。中繼站為 insightjs.com/analytics.insightjs.com,IP 指向冰島 VPS 89.127.233.127(1984 ehf)。
我需要檢查電腦裝置嗎?三種情況分清楚
⚠️要檢查:9 月 27 日 15:41(UTC+9)➡️台灣時間14:41之後,曾在 Windows 電腦開過 PC 啟動器的人,包含國際版、台港澳版、日版,以及 Google Play 遊戲電腦版(安裝在 C:\NIKKE_GOOGLE)、Linux/Steam Deck 透過 Proton 執行者。
📱不用檢查:只有用 iOS/Android 手機版的妮姬玩家,官方明確表示行動版未受影響。
🤔尚未證實:另網路流傳「三角洲國際版/Steam 版、PUBG、王者榮耀國際版也中招」。目前沒有官方證實;PUBG 手機版發行商 Krafton 已表示與此事無關,鳴潮的啟動器是庫洛自己簽章、目前看來不受影響,台港澳 Garena 版三角洲也未發現痕跡。
官方自檢和玩家手動清查步驟教學
《妮姬》官方已於 2026年11 月 5 日早上 7 點(台灣時間)上線 PC 客戶端的安全檢查功能(ACE)。玩家需先關閉 Chrome 等瀏覽器再啟動客戶端;若偵測到惡意程式會跳出提示視窗,詢問是否清除相關日誌、DLL 與登錄檔,同意後即刪除。沒偵測到就不會顯示視窗、遊戲正常執行。
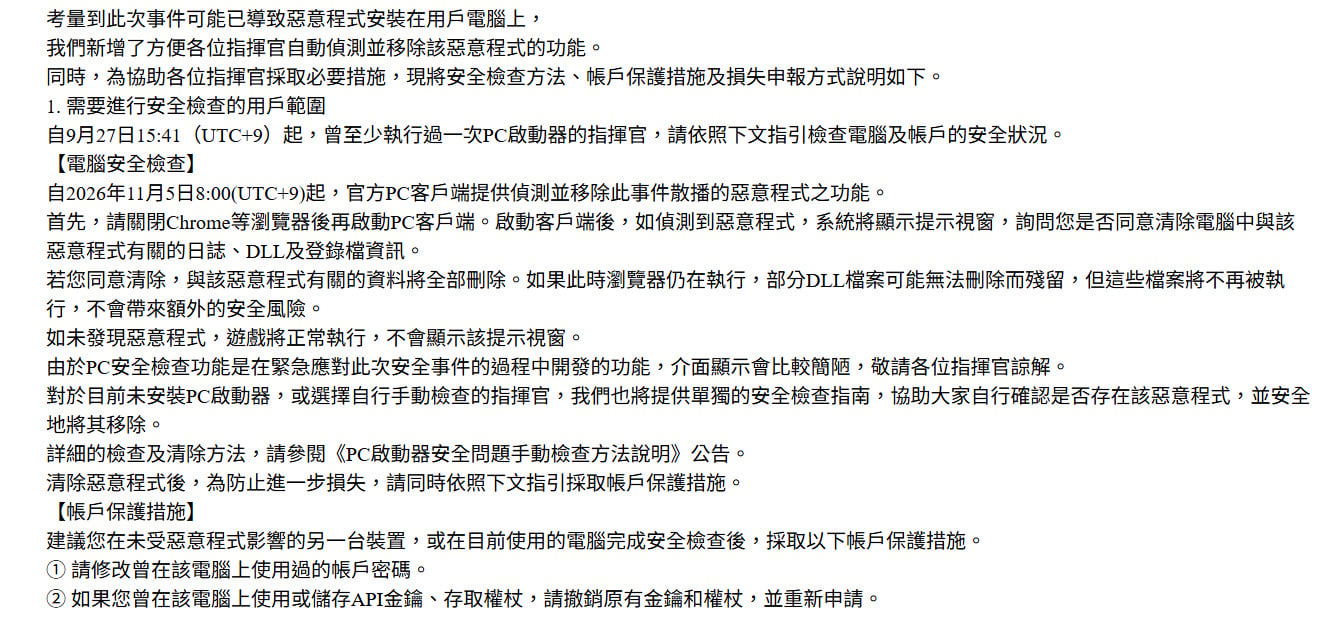
對於不想啟動遊戲客戶端、或想自行確認的人,官方發布了《PC啟動器安全問題手動檢查方法說明》,標準流程步驟如下:
Step 0:準備工作
先中斷網路連線,並完全關閉所有網路瀏覽器與《勝利女神:妮姬》PC 啟動器(確認右下角系統匣無殘留)。
Step 1:檢查紀錄檔
對桌面「NIKKE」圖示按右鍵選「開啟檔案位置」,尋找 Launcher\intl_service\debug.log 。
用記事本開啟後按 Ctrl + F 搜尋「k2f_chan registered」。
若有搜到,代表曾觸發惡意程式載入,必須執行 Step 2。
Step 2:清除惡意程式
- 刪除登錄檔:按下 Win + R 輸入「regedit」,貼上路徑 HKEY_CURRENT_USER\Software\Classes\CLSID,找到名稱為 {E77CC89B-7401-4C04-8CED-149DB35ADD04} 的項目並刪除,然後重新開機。
- 刪除惡意 DLL:按下 Win + R 輸入 「%LOCALAPPDATA%\Google\Chrome\User Data\」,開啟 「PlatformExperienceHelper」資料夾。
檢查內部是否包含「64 個字元長度、僅由數字 0-9 與小寫 a-f 組成」的子資料夾,且該資料夾內含有「 platform_experience_helper.dll」。若符合則將該 64 碼子資料夾整個刪除。
(⚠️提醒:請勿直接刪除 PlatformExperienceHelper 主資料夾,以免誤刪 Chrome 正常檔案)。
- 刪除惡意下載檔:開啟「Launcher\log\tinyget 」資料夾,找出檔案大小為 205,135 位元組(約 200 KB)、檔名格式為 「tinyget.日期-時間.log」 的檔案並將它刪除。
- 刪除啟動器快取:按下 Win + R 輸入「%APPDATA%\nikke_launcher」,刪除整個 「tbs_cache」 資料夾。
Step 3:帳號和憑證重設
完成本機清理後,請到安全裝置更改所有曾在該電腦使用過的帳號密碼,並撤銷原有的 API 金鑰與存取權杖(Access Token)重新發行。
Step 4:全機資安掃描
將 Windows 安全性或防毒軟體更新至最新版本進行完整掃描,最後執行一次 Microsoft Defender 離線掃描。
⭐小編建議:想留下受害證據的玩家,建議先進行手動檢查和備份再開啟動器。因為官方 ACE 內建功能,會直接將木馬與紀錄檔案清理完畢,刪除後將無法辨識曾感染至第幾階段。
玩家自製的檢查程式安全嗎?該不該用?
這幾天中文圈《妮姬》玩家流傳的檢查程式主要有兩套,但這些都不是官方認證的工具:
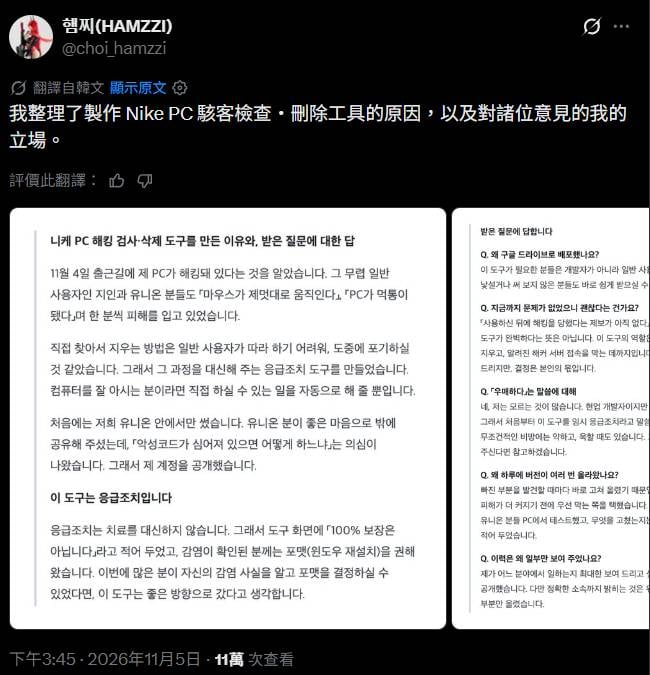
韓國開發者 choi_hamzzi 的清理工具(v4.5):Google 雲端硬碟下載,巴哈網友「戀曲」翻譯繁中。作者自述上班途中被駭、為公會成員臨時寫的急救工具;掃描磁碟、啟動器紀錄、7 種瀏覽器植入物、自動啟動項;公開真實姓名與帳號,並明確說「不保證 100%」、確診者仍建議重灌。
圖/截取自 X:@choi_hamzzi
WizerdBaChe/nikke-k2f-check(MIT 授權):GitHub 開源,4 支 PowerShell + 單一 .cmd 檔。檢查預設只讀、清除一律搬到隔離資料夾不刪除;另有「後門掃描」與「官方 CDN 檔案指紋比對」;不提供 irm … | iex 這種直接從網路下載執行的指令,每版附 SHA-256 可核對。
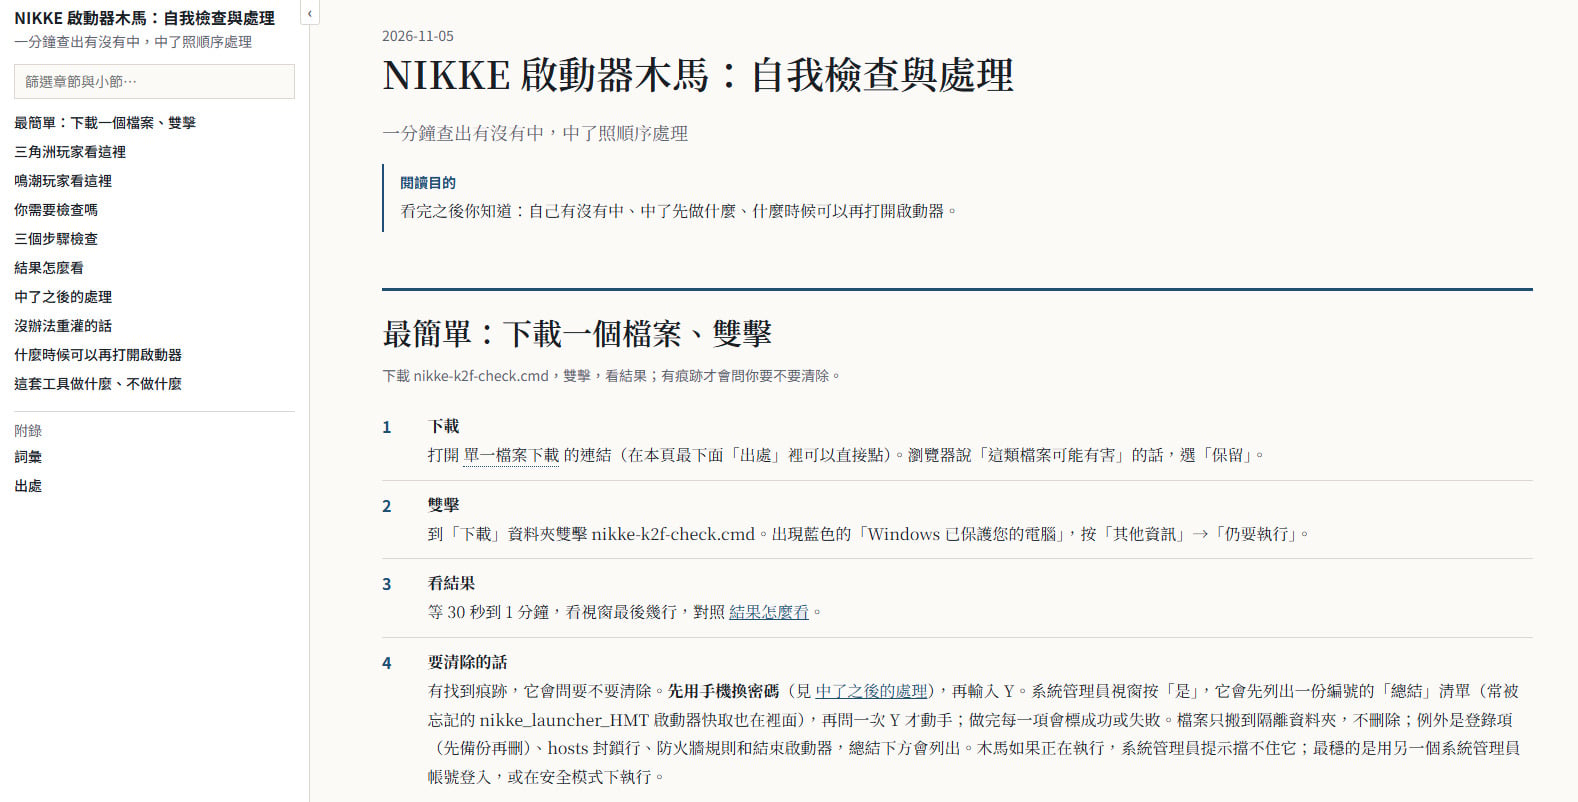
圖/截取自 :WizerdBaChe/nikke-k2f-check 頁面說明
如果想判斷這類工具安不安全,主要得看這四個地方:原始碼是否公開可審、預設是否只讀、有沒有可核對的檔案雜湊、作者是否承認能力邊界。
而這兩套程式前幾項都有符合,韓國版則在第 2 版之後才補上「檢查模式」;兩者的共同限制是,它們只能找出已知痕跡,找不到不等於沒中。
另外 Windows Defender 偶爾會把下載的 ZIP 誤判為病毒(名稱常帶 !ml,屬機器學習判定),不要為此關掉防毒,可到微軟檔案提交頁面回報誤判。
假如大家一定要使用玩家自製程式檢查,只推薦存取 GitHub 原始碼公開、預設為「只讀(Read-Only)」且提供 SHA-256 雜湊值核對的開源工具(如 nikke-k2f-check),並嚴格保持開啟防毒軟體。
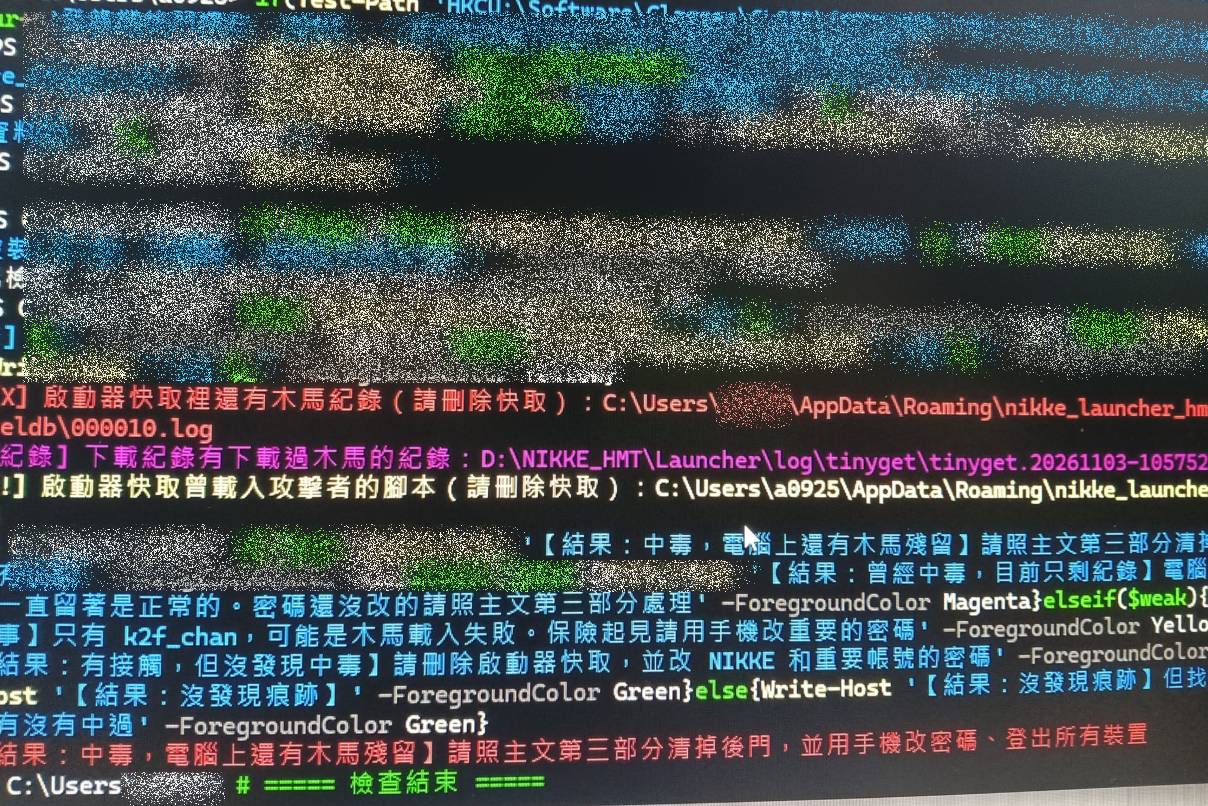
確認中標後的處理順序與官方補償申報
清除木馬的工具沒辦法幫玩家「改密碼」,所以關鍵的這步一定要玩家自己來,而且務必要記得用另一台乾淨裝置(例如手機)進行以下操作:
改密碼並登出所有裝置:Google 帳號(同時是 Chrome 密碼庫)、Email、網銀、Discord、Steam、NIKKE(Level Infinite)帳號
撤銷憑證:GitHub Token、SSH 金鑰、雲端與 AI 服務 API Key 全部作廢重發
加密貨幣:助記詞無法「改」,只能開新錢包、把資產轉過去
清掉本機元件:用官方 ACE 或上述工具移除 DLL、登錄檔、快取,並封鎖 insightjs.com 等網域
最保險是重灌 Windows:木馬能執行任意指令,研究人員與工具作者都建議別省這一步
Level Infinite 表示原本應該提供安全的遊玩環境,這次卻對玩家資安造成威脅,對此深表歉意。若玩家因本次事件導致外部服務帳號遭入侵或產生金錢損失,可透過官方客服中心提出申訴,團隊將依個案調查並處理。
為了防止類似事件再次發生,Level Infinite 承諾將強化 PC 啟動器及相關系統的安全監控機制、建立外部資源完整性驗證系統(防止 CDN 遭竄改),並針對啟動器各項功能改採最低權限原則,降低未來被惡意利用的風險;Shift Up 執行長金亨泰也已公開致歉。
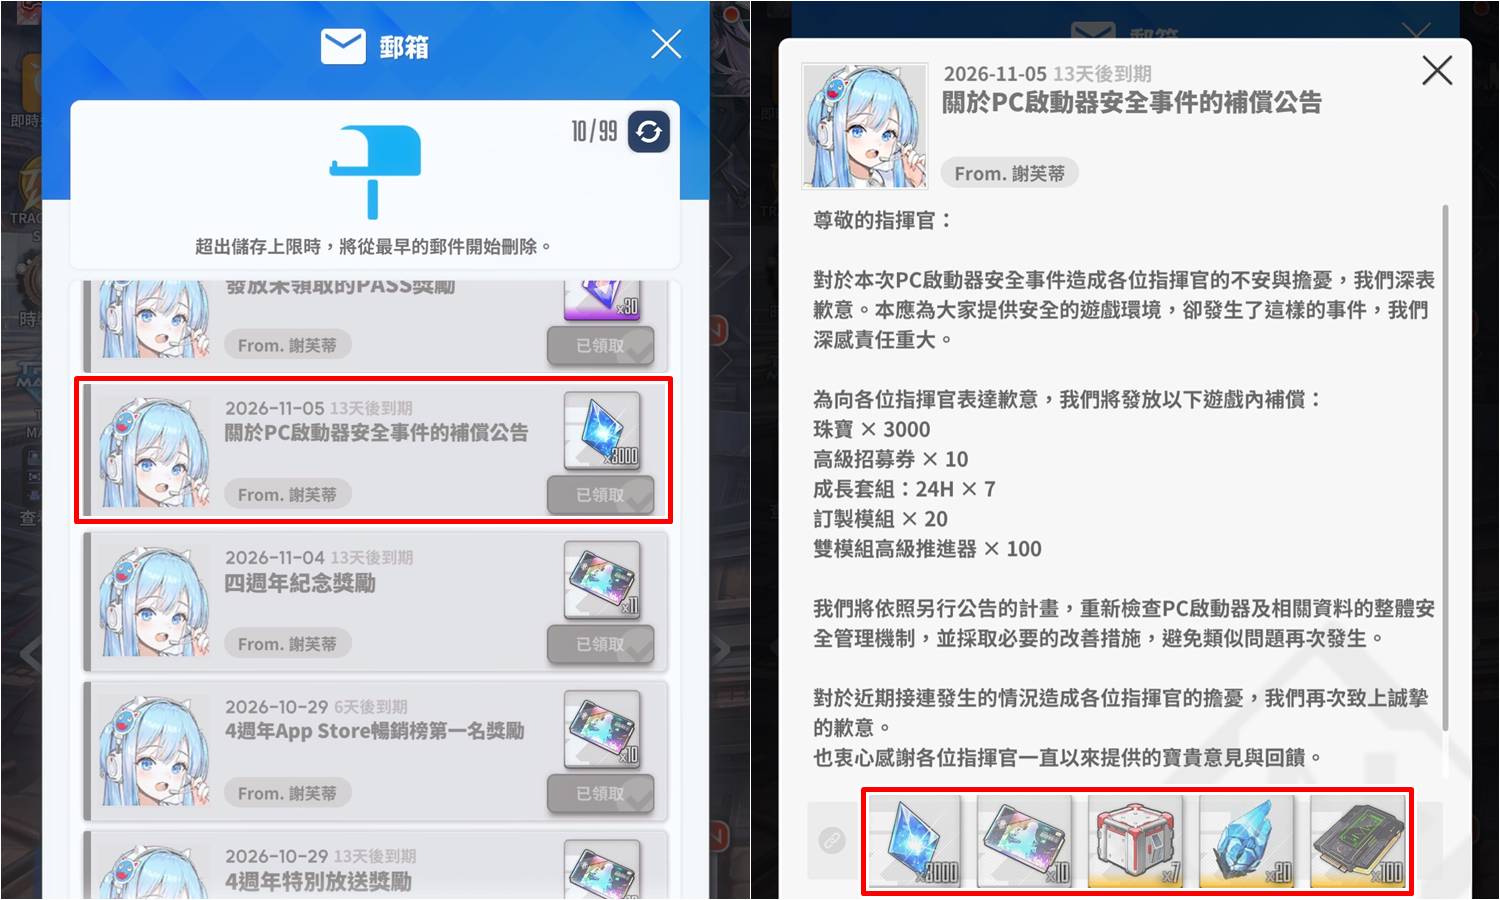
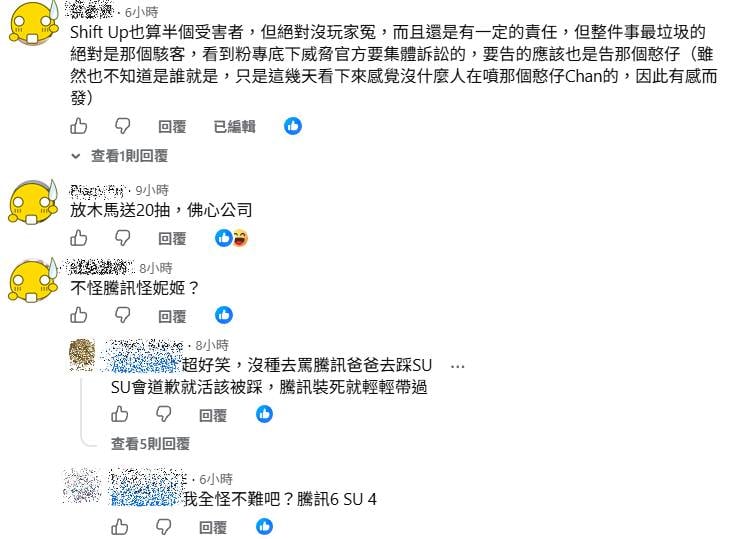
玩家對此次事件的看法反應
《妮姬》啟動器木馬事件爆發後,在玩家社群引發熱烈討論。對於官方發放的遊戲內補償,有玩家直言:「你各位個資只值 20 抽」、「只能說超級沒誠意,供應鏈問題嚴重影響玩家,你給這 20 抽可能都還不及一些大佬玩家損失的 10% 了,公告速度慢得跟什麼一樣」。
也有已經重灌電腦的玩家表示心灰意冷:「電腦中毒以及財產損失,是這樣簡單補償就能解決的嗎?真的讓人非常失望。」
同時,不少玩家也指出重灌實務上的難處:「很多人的電腦根本沒辦法說重灌就重灌」、「我自檢後是低空過關,但最保險還是要重灌;至於滿江紅的人,不重灌真的會出事」。
部分玩家則理性分析:「硬要說妮姬算躺槍,被炸的是上游供應商,只是因為妮姬才查出這個漏洞」、「總比『好微笑』之前被駭,完全沒打算賠償好」。
而傑昇小編也分享一些個人看法:雖然嚴格說起來,Shift Up 他們也是受害者,源頭還是 Level Infinite 沒有立即發現跟處理,但官方團隊依然難辭其咎。
如果各位檢查後發現自己的電腦有中招或屬於高風險,且目前暫時無法重灌,那一定要先用安全乾淨的裝置去修改重要密碼,尤其是 Google 帳號、社群帳號等),以及虛擬貨幣等跟資金相關的設定。
現在可以把PC啟動器載回來了嗎?
雖然《妮姬》官方表示,已經在伺服器端更換了正常的檔案,但由於 global CDN 節點相當多,快取重新整理與傳播需要時間。
進階玩家的做法,是自行比對該 4 個檔案的雜湊指紋,隔幾個小時確認數次皆為乾淨版本再執行;一般玩家若要開啟,也務必更新至最新版客戶端,並讓內建 ACE 安全功能掃描一次。
⭐傑昇小編個人建議: 我是採取保守一點的作法,目前不建議太快下載回來,可以先觀望一陣子! 畢竟最近頻頻爆發惡意程式植入事件,而且只要啟動器供應鏈機制和第三方伺服器不徹底檢討換新,風險可能還是很高。
為了保護我們的資安及財產安全,加上現在電腦造價不菲,個人建議大家先不用急著把 《妮姬》PC 端載回來,可以等後續資安機制穩定、社群無重大異常回報時,再裝回來也不遲!這陣子就先玩手機版就好。
面對這次《勝利女神:妮姬》PC 啟動器的資安風波,個人資訊和資產安全絕對是第一優先考量。不論你目前檢查結果如何,只要曾在風險期間開啟過啟動器,做好帳號密碼變更和安全防護都是最穩妥的作法。
在官方與第三方供應鏈尚未全面建立更完善的安全防禦之前,保持警覺、暫時回歸手機版遊玩,才是最安心的應對策略。傑昇通信也將持續為大家關注最新消息,陪伴各位指揮官安全度過這次資安考驗!
如果大家最近剛好想要換新手機的話,記得要找挑戰手機市場最低價的傑昇通信喔!
💡快速總結
Q1:我只玩手機版《妮姬》,需要檢查嗎?
A:不用,官方明確表示此次事件發生在 PC 啟動器,行動裝置版本未受影響。
Q2:《妮姬》官方不是已經修好漏洞了嗎?我的電腦還會有風險嗎?
A:官方修好的是伺服器上的檔案。但已經下載並執行到你電腦裡的木馬,不會因為官方更新而自動消失。
Q3:檢查後沒發現痕跡,就代表電腦安全嗎?
A:只代表「目前已知的痕跡沒出現」。最保險還是重灌電腦;不能重灌至少要跑後門掃描+Defender 完整與離線掃描。
❓常見問題
Q:不玩《妮姬》的人,也會受影響嗎?
A:若木馬已進到第二階段(寄生 Chrome),之後每次開 Chrome 都會再跑起來;反之你沒有在期間內,開過該啟動器就不會受影響。
Q:玩家自製的檢查程式,可以安心使用嗎?
A:無法 100% 保證。這類工具屬於非官方急救資源,主要限制在於只能檢查「已知痕跡」,且非官方下載載點可能存在資安疑慮。若工具被 Windows Defender 警告,切勿為了執行而關閉防毒;若要使用,建議優先選擇在 GitHub 開源且預設為「只讀」的程式,並僅將其作為初步判斷參考。
Q:萬一真的不幸中標或財產受損,要怎麼向官方申報?
A:官方已在公告中表明,若因本次事件導致遊戲以外的帳戶異常或經濟損失(如加密資產、API 金鑰遭盜等),可透過官方遊戲內客服中心提出申訴,團隊將會依個案進行查核與後續處理。
延伸閱讀:LINE怎麼改密碼和Email信箱?LINE更改帳號密碼教學
延伸閱讀:X (Twitter)怎麼更改密碼?推特密碼修改教學
延伸閱讀: LINE Pay自動扣款取消/查詢超簡單教學!3步驟關閉授權防止默默扣錢
延伸閱讀:Coupang 酷澎信用卡怎麼刪除?取消 LINE Pay 自動扣款,手機 App/電腦網頁版解除綁定支付!
手機哪裡買價格最便宜划算有保障?
買手機當然要選值得信賴的傑昇通信。
身為全台規模最大、擁有40年專業經營的通訊連鎖,傑昇始終堅持「挑戰手機市場最低價」,再加上會員專屬好康、好禮抽獎券,讓您買得划算又有驚喜!舊機還能高價現金回收,門號續約更享高額優惠,全台超過160間門市隨時為您服務,一間購買連鎖服務,一次購買終生服務,不只買得安心,更能用得開心。買手機.來傑昇.好節省!